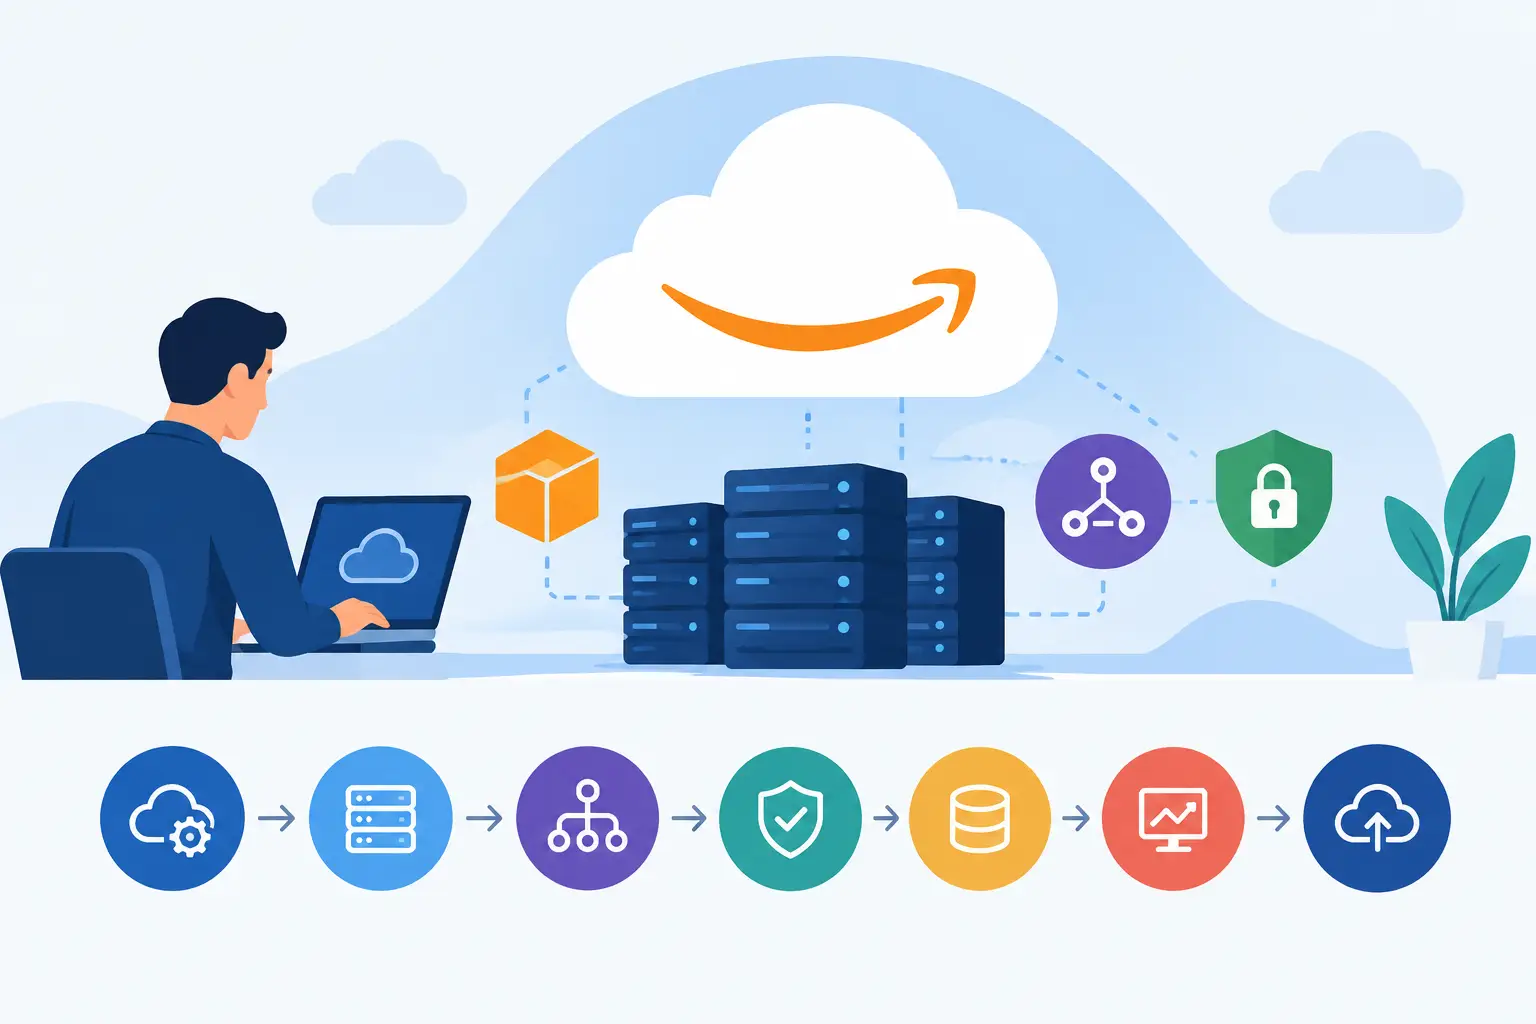
Yeni bir dijital ürün canlıya çıktığında en pahalı sorun genellikle yazılım hatası değildir. Yanlış yetkilendirilmiş bir kullanıcı hesabı, beklenmedik veri transferi maliyeti veya tek bölgede çalışan kritik bir servis; büyüme anında operasyonu durdurabilir. Bu nedenle AWS altyapı kurulumu, birkaç sunucu açma işi olarak değil, ürünün bugünkü ihtiyaçları ile yarınki büyümesi arasında kurulan iş sürekliliği planı olarak ele alınmalıdır.
KOBİ'ler, girişimler ve kurumsal ekipler için doğru AWS mimarisi; uygulamanın hızlı çalışmasını, verinin korunmasını ve teknoloji bütçesinin öngörülebilir kalmasını sağlar. Ancak her şirketin mimarisi aynı olmaz. Trafik profili, regülasyonlar, ekip yetkinliği, entegrasyonlar ve pazara çıkış hızı; alınacak kararları doğrudan etkiler. Başarılı yaklaşım, gereksiz karmaşıklıktan uzak dururken kritik riskleri başlangıçta yönetmektir.
AWS altyapı kurulumu neden iş kararlarıyla başlar?
Altyapı tasarımına EC2, RDS veya Kubernetes seçimiyle başlamak sık görülen bir hatadır. Önce uygulamanın hangi kullanıcı deneyimini sunacağı, hangi verileri işleyeceği, kesintinin işletmeye maliyeti ve talebin ne kadar değişken olduğu netleşmelidir. Örneğin kampanyalarla ani trafik alan bir e-ticaret platformu ile gün içinde sabit yükte çalışan bir B2B operasyon portalı aynı kaynak modeline ihtiyaç duymaz.
Bu keşif aşamasında hedeflenen yanıt süreleri, beklenen kullanıcı sayısı, veri saklama süreleri, üçüncü taraf sistemler ve kurtarma hedefleri birlikte değerlendirilir. Kurtarma süresi hedefi, yani bir kesinti sonrasında sistemin ne kadar sürede çalışması gerektiği, maliyet ve mimari arasında doğrudan bir denge yaratır. Dakikalar içinde geri dönüş hedefleyen bir sistem ile birkaç saatlik toleransı olan bir iç uygulamanın yedeklilik yatırımı aynı olmamalıdır.
İş hedefleri netleştiğinde teknoloji kararları daha anlaşılır hale gelir. Yönetilen servisler operasyon yükünü azaltabilir; buna karşılık bazı özel ihtiyaçlarda daha fazla yapılandırma esnekliği gerekebilir. Doğru tercih, en fazla servisi kullanmak değil, ekibin güvenle işletebileceği yapıyı kurmaktır.
1. Hesap yapısını ve erişim yönetimini ilk günden planlayın
AWS hesabını tek bir yönetici kullanıcısıyla işletmek, küçük projelerde bile ileride ciddi risk oluşturur. Üretim, test ve geliştirme ortamlarının ayrılması; hatalı bir dağıtımın canlı sistemi etkilemesini engeller. Birden fazla hesabın merkezi olarak yönetilmesi ise yetki, maliyet ve denetim görünürlüğünü artırır.
Kimlik ve erişim yönetiminde en az yetki ilkesi temel alınmalıdır. Her kullanıcıya veya servise yalnızca ihtiyacı olan izin verilir. Çok faktörlü kimlik doğrulama, günlük operasyonların kişisel yönetici hesaplarıyla yapılmaması ve erişim kayıtlarının izlenmesi, basit ama etkili güvenlik katmanlarıdır.
Bu aşamada aşağıdaki temel kontroller yer almalıdır:
- Yönetici hesaplarında çok faktörlü kimlik doğrulama etkinleştirilmelidir.
- İnsan kullanıcıları ve uygulama servisleri için ayrı erişim rolleri tanımlanmalıdır.
- Geliştirme, test ve üretim ortamları birbirinden ayrılmalıdır.
- Erişim hareketleri ve kritik yapılandırma değişiklikleri kayıt altına alınmalıdır.
- Faturalama ve maliyet görünürlüğü sorumlu ekiplerle paylaşılmalıdır.
2. Ağ mimarisini uygulamanın sınırlarına göre kurun
VPC tasarımı, AWS ortamındaki kaynakların birbirleriyle ve internetle nasıl konuşacağını belirler. Genel erişime açık web katmanı ile veritabanı gibi hassas bileşenlerin aynı ağ segmentinde bulunması gereksiz bir saldırı yüzeyi oluşturur. Bu nedenle uygulama, veri ve yönetim erişimi katmanlara ayrılmalıdır.
Yüksek erişilebilirlik ihtiyacı bulunan sistemlerde kaynakların birden fazla erişilebilirlik alanına dağıtılması değerlendirilir. Böylece tek bir veri merkezi seviyesindeki sorun, uygulamanın tamamını kesintiye uğratmaz. Yine de her uygulamanın çok bölgeli ve çok katmanlı yapıya ihtiyacı yoktur. Düşük kritik seviyedeki bir kurum içi uygulamada daha sade bir tasarım, operasyonel açıdan daha doğru olabilir.
Güvenlik grupları ve ağ erişim kuralları, yalnızca gerekli portlara ve kaynaklara izin verecek biçimde tanımlanmalıdır. Özellikle veritabanlarının doğrudan internete açık olmaması, kurulumun pazarlık konusu olmayan kurallarından biridir.
3. Uygun işlem ve veri servislerini seçin
İşlem katmanında sanal sunucular, konteyner servisleri ve sunucusuz mimariler farklı ihtiyaçlara cevap verir. Uzun süre çalışan, özel işletim sistemi ayarları isteyen uygulamalarda sanal sunucu yaklaşımı anlamlı olabilir. Konteynerleşmiş mikro servislerde yönetilen konteyner platformları dağıtım standardını güçlendirir. Olay bazlı ve düzensiz trafiğe sahip işlerde ise sunucusuz servisler kullanılmayan kaynak maliyetini azaltabilir.
Veri katmanında da benzer bir değerlendirme gerekir. İlişkisel veri ve karmaşık sorgular için yönetilen ilişkisel veritabanları uygunken, yüksek ölçekli bazı kullanım senaryolarında farklı veri modelleri daha verimli olabilir. Seçim yapılırken yalnızca ilk kurulum maliyetine değil, yedekleme, güncelleme, izleme ve uzmanlık ihtiyacına da bakılmalıdır.
Yönetilen servisler, küçük teknik ekiplerin bakım yükünü azaltır ve pazara çıkış hızını artırır. Buna karşılık maliyet davranışlarının doğru izlenmesi gerekir. Özellikle veri transferi, depolama büyümesi ve sürekli çalışan kaynaklar; ilk tahminlerin üzerine çıkabilir.
4. Altyapıyı kod olarak yönetin
Kritik bir ortamın elle yapılan tıklamalarla kurulması, bilgi birikimini kişilere bağımlı hale getirir. Altyapıyı kod olarak tanımlamak; ağ, sunucu, veritabanı, izin ve izleme kurallarının sürüm kontrolünde tutulmasını sağlar. Böylece aynı ortam tekrar üretilebilir, değişiklikler gözden geçirilebilir ve geri alınabilir.
Bu yaklaşım özellikle test ve üretim ortamları arasındaki farkları azaltır. Bir geliştiricinin bilgisinde kalan yapılandırma yerine, ekip tarafından denetlenen bir altyapı tanımı oluşur. Kod inceleme süreci sayesinde açık bir port, yanlış kaynak tipi veya eksik etiketleme canlı ortama ulaşmadan fark edilebilir.
CI/CD süreciyle birlikte ele alındığında altyapı değişiklikleri de uygulama kodu kadar kontrollü ilerler. Her değişiklik için onay seviyesinin ne olacağı, hangi testlerin çalışacağı ve başarısız dağıtımda geri dönüşün nasıl yapılacağı önceden belirlenmelidir.
5. Güvenliği yalnızca çevre duvarına bırakmayın
Bulut güvenliği ortak sorumluluk modeline dayanır. AWS fiziksel altyapının güvenliğini sağlarken; erişim izinleri, veri sınıflandırması, uygulama güvenliği ve yapılandırma tercihleri müşterinin sorumluluğundadır. Bu ayrımı anlamak, güvenlik çalışmalarının doğru noktaya odaklanmasını sağlar.
Veriler aktarım sırasında ve saklanırken şifrelenmelidir. Gizli anahtarlar, veritabanı parolaları ve API bilgileri uygulama kodunda tutulmamalıdır. Düzenli güvenlik taramaları, zafiyet yönetimi ve denetim kayıtlarının gözden geçirilmesi; yalnızca uyumluluk için değil, müşteri güvenini korumak için de gereklidir.
Avrupa pazarına hizmet veren şirketler için kişisel verilerin nerede işlendiği, kimlerin eriştiği ve ne kadar süre saklandığı ayrıca önem taşır. Bu nedenle mimari kararlara hukuk, operasyon ve teknoloji ekiplerinin birlikte katılması fayda sağlar.
6. İzleme, yedekleme ve felaket senaryolarını canlıya almadan test edin
Sistem çalışırken ne olduğunu göremiyorsanız, sorun oluştuğunda yalnızca tahmin yürütürsünüz. Uygulama yanıt süresi, hata oranı, işlemci kullanımı, veritabanı bağlantıları ve maliyet eğilimleri için anlamlı alarmlar kurulmalıdır. Her metrik için alarm üretmek yerine, kullanıcı deneyimini ve iş süreçlerini gerçekten etkileyen eşikler belirlenmelidir.
Yedek almak tek başına yeterli değildir. Yedeğin geri yüklenebildiğinin belirli aralıklarla test edilmesi gerekir. Aynı şekilde, erişim bölgesi kesintisi, yanlış dağıtım, silinen veri veya artan trafik gibi senaryolarda ekibin nasıl hareket edeceği yazılı hale getirilmelidir. İyi bir kurtarma planı, bir dosyada duran prosedür değil, düzenli olarak denenen bir operasyon pratiğidir.
7. Maliyet yönetimini mimarinin parçası yapın
Bulutta maliyetler kullanımla birlikte değişir. Bu esneklik doğru yönetildiğinde avantajdır; izlenmediğinde bütçe sürprizine dönüşebilir. Kaynakların ekip, ortam, ürün veya müşteri bazında etiketlenmesi, harcamanın nereden geldiğini görünür kılar. Bütçe alarmları ve düzenli maliyet değerlendirmeleri, beklenmedik artışları erken yakalar.
Maliyet optimizasyonu sadece daha küçük sunucu seçmek değildir. Kullanılmayan test ortamlarını kapatmak, depolama yaşam döngülerini ayarlamak, doğru veritabanı kapasitesini belirlemek ve talebe göre ölçekleme kuralları tanımlamak birlikte değerlendirilmelidir. Burada aşırı tasarruf da risklidir. Üretim performansını düşüren bir kısıtlama, elde edilen altyapı tasarrufundan daha büyük ticari kayıp yaratabilir.
Alphacore, stratejiden canlıya alma ve sürekli operasyon süreçlerine kadar AWS mimarisini uygulamanın gerçek ihtiyaçlarıyla birlikte ele alır. Amaç yalnızca çalışan bir ortam teslim etmek değil; ekip büyüdükçe, trafik arttıkça ve ürün geliştiğinde güvenle ilerleyebilecek bir teknoloji temeli oluşturmaktır.
İyi kurulmuş bir AWS ortamı, işletmenizin görünmeyen ama en değerli operasyon ekiplerinden biridir. Yeni bir ürün fikri, büyüme hedefi veya mevcut altyapıda risk işareti varsa, ilk adım daha fazla kaynak satın almak değil; mevcut ihtiyaçları ve gelecekteki senaryoları birlikte netleştirmektir.