Bir uygulamayı buluta taşımak, yalnızca sunucuyu değiştirmek değildir. Yanlış sırayla yapılan bir geçiş; beklenmeyen maliyetlere, performans kaybına, veri erişim sorunlarına ve iş kesintilerine yol açabilir. Bu nedenle buluta geçiş planı rehberi, teknoloji ekibinin teknik kontrol listesi olmanın ötesinde; finans, operasyon, güvenlik ve ürün hedeflerini aynı çerçevede buluşturan bir çalışma olmalıdır.
Özellikle büyüyen şirketlerde bulut kararı çoğu zaman kapasite ihtiyacı veya yeni bir ürün lansmanı ile gündeme gelir. Ancak en doğru yaklaşım, sadece mevcut altyapının kopyasını yeni ortama taşımak değildir. Hangi iş yükünün neden taşındığını, hangi bileşenlerin yenilenmesi gerektiğini ve geçişten sonra operasyonun nasıl yönetileceğini baştan netleştirmek gerekir.
Buluta geçiş planı neden iş hedefleriyle başlamalı?
Bulut yatırımı, doğru tasarlandığında pazara çıkış hızını artırır, değişken talebe göre kaynak kullanımını düzenler ve altyapı yönetim yükünü azaltır. Buna karşılık, hedefleri tanımlanmamış bir geçişte kaynaklar gereğinden büyük seçilebilir, eski mimarinin verimsizlikleri aynen taşınabilir veya ekip yeni operasyon modeline hazırlıksız kalabilir.
İlk toplantıda şu soruya ortak bir yanıt verilmelidir: Bu geçişin başarısı neyle ölçülecek? Bazı işletmeler için öncelik yüksek erişilebilirliktir. E-ticaret şirketlerinde kampanya dönemindeki ani trafik artışlarını karşılamak daha değerli olabilir. Veri yoğun çalışan bir kurumda ise yedekleme, felaket kurtarma ve erişim yetkilerinin güçlendirilmesi öne çıkar.
Bu hedefleri ölçülebilir hale getirin. Örneğin uygulamanın erişilebilirlik hedefi, kabul edilen en yüksek yanıt süresi, aylık altyapı bütçesi, kurtarma süresi hedefi ve veri kaybı toleransı net olmalıdır. Böylece mimari tercihleri kişisel varsayımlarla değil, işletmenin gerçek ihtiyaçlarıyla değerlendirilir.
1. Mevcut ortamın envanterini çıkarın
Geçiş kapsamı, genellikle ilk düşünüldüğünden geniştir. Web uygulaması, API, mobil uygulamanın kullandığı servisler, veritabanları, dosya depoları, arka plan görevleri, lisanslı yazılımlar, entegrasyonlar ve zamanlanmış işler birlikte değerlendirilmelidir. Görünmeyen bağımlılıklar, canlı geçiş gününde en sık karşılaşılan sorunların başındadır.
Envanter çalışmasında her iş yükü için iş sahibi, teknik sahibi, kullanılan kaynaklar, veri sınıfı, bağımlılıklar, mevcut performans ve kritik çalışma saatleri kayda alınmalıdır. Aşağıdaki dört soru, önceliklendirmeyi kolaylaştırır:
- Bu sistem gelir, müşteri deneyimi veya operasyon için ne kadar kritik?
- Uygulama hangi veri kaynaklarına ve üçüncü taraf servislere bağlı?
- Mevcut performans ve kapasite sorununun asıl nedeni nedir?
- Bu iş yükü taşınmalı, yeniden yapılandırılmalı, değiştirilmelİ veya emekli mi edilmeli?
Son sorudaki seçenekler önemlidir. Her sistemi olduğu gibi taşımak hızlı görünür; ancak uzun vadede maliyeti ve teknik borcu artırabilir. Örneğin eski bir uygulamayı sanal makineye taşımak kısa süreli bir çözüm olabilir. Buna karşılık yüksek trafik alan yeni bir müşteri portalı, yönetilen veritabanı, otomatik ölçekleme ve içerik dağıtımı gibi bulut yeteneklerinden daha fazla fayda sağlayabilir.
2. Her iş yükü için doğru geçiş yaklaşımını seçin
Buluta geçişte tek bir yöntem yoktur. Mevcut sunucuyu neredeyse değişiklik yapmadan taşımak, zaman baskısı bulunan projelerde mantıklı olabilir. Fakat bu yaklaşım, uygulamanın bulutun esneklik ve yönetilen servis avantajlarından sınırlı yararlanmasına neden olur.
Uygulamayı kısmen yeniden yapılandırmak; örneğin veritabanını yönetilen bir hizmete geçirmek veya dosyaları nesne depolamaya almak, daha dengeli bir yol sunabilir. Kritik bir ürün için uygulamayı bulut yerel mimariyle yeniden tasarlamak ise daha yüksek ilk yatırım gerektirir, fakat büyüme, sürüm hızı ve dayanıklılık açısından güçlü bir temel oluşturabilir.
Karar, uygulamanın yaşı, iş kritiklik seviyesi, beklenen büyüme, ekip yetkinliği ve yatırım takvimine bağlıdır. Geçiş planında her sistem için tercih edilen yaklaşımın gerekçesi yazılı olmalıdır. Bu kayıt, proje ilerlerken kapsam tartışmalarını azaltır.
3. Güvenlik ve uyumluluğu sonradan eklemeyin
Bulut sağlayıcısı altyapının fiziksel güvenliğini ve temel platform güvenliğini yönetir. Ancak erişim yetkileri, uygulama güvenliği, veri sınıflandırması, yedekleme politikaları ve yapılandırmalar işletmenin sorumluluğundadır. Paylaşımlı sorumluluk modelinin sınırlarını ekiplerin baştan anlaması gerekir.
Öncelikle hangi verinin kişisel, finansal, ticari sır veya operasyonel kayıt niteliğinde olduğunu belirleyin. Ardından bu verilerin nerede tutulacağı, kimlerin erişeceği, ne kadar süre saklanacağı ve nasıl silineceği tanımlansın. Türkiye ve Avrupa pazarında faaliyet gösteren şirketler için KVKK ve GDPR kapsamındaki yükümlülükler, veri akışlarıyla birlikte değerlendirilmelidir.
Çok faktörlü kimlik doğrulama, en az ayrıcalık ilkesi, şifreleme, gizli anahtarların merkezi yönetimi ve denetim kayıtları temel başlangıç noktalarıdır. Ayrıca geliştirme, test ve canlı ortamlarının birbirinden ayrılması gerekir. Test ortamına gerçek müşteri verisini kontrolsüz şekilde kopyalamak, teknik olarak kolay ama hukuki ve güvenlik açısından riskli bir tercihtir.
4. Maliyeti kaynak tüketimiyle birlikte yönetin
Bulutta maliyet, yalnızca işlemci ve bellekten oluşmaz. Veri transferi, depolama katmanları, yedekler, kayıtlar, yönetilen servisler ve kullanım taahhütleri toplam faturayı etkiler. Bu nedenle bütçe tahmini, mevcut sunucu maliyetini bulut fiyat listesiyle karşılaştırmaktan daha kapsamlı yapılmalıdır.
İlk aşamada ortam bazlı etiketleme standardı oluşturun. Her kaynağın ürün, ekip, ortam ve maliyet merkezi bilgisi taşıması; harcamaları görünür kılar. Bütçe alarmları, beklenmeyen tüketimi erken fark ettirir. Düzenli maliyet gözden geçirmeleriyle atıl kaynaklar, gereğinden büyük sunucular ve kullanılmayan depolama alanları temizlenebilir.
Maliyet optimizasyonu erişilebilirlikten bağımsız ele alınmamalıdır. En ucuz mimari, kritik bir hizmet için yeterli yedekliliği sağlamıyorsa işletme açısından pahalı sonuçlar doğurabilir. Doğru denge, hizmet seviyesine göre belirlenir.
5. Veri taşıma ve geri dönüş senaryosunu test edin
Veri taşıma planı; veri hacmi, bağlantı hızı, veri tutarlılığı, kesinti penceresi ve doğrulama adımlarını içermelidir. Büyük bir veritabanı için tek seferlik dışa aktarma uygun olmayabilir. Kaynak sistem çalışmaya devam ederken değişiklikleri hedef ortama aktaran çoğaltma yöntemleri, kesinti süresini azaltabilir.
Canlıya geçmeden önce deneme taşıması yapılmalıdır. Bu testte yalnızca verinin ulaşıp ulaşmadığı değil; kayıt sayıları, referans ilişkileri, karakter kodlaması, tarih alanları ve uygulama sorgularının doğruluğu da kontrol edilmelidir. Başarısızlık halinde hangi noktaya dönüleceği, geri dönüşün ne kadar süreceği ve karar yetkisinin kimde olduğu açıkça belirlenmelidir.
6. Otomasyonu geçiş projesinin parçası yapın
Bulut ortamında manuel işlem sayısı arttıkça hata olasılığı da artar. Altyapının kod olarak tanımlanması, aynı ortamın tekrarlanabilir biçimde kurulmasını sağlar. Böylece yeni bir test ortamı açmak veya felaket sonrası sistemi yeniden oluşturmak kişisel bilgiye bağımlı olmaktan çıkar.
Uygulama tarafında CI/CD süreçleri, kod değişikliklerinin otomatik testlerden geçerek kontrollü biçimde dağıtılmasına yardımcı olur. Ancak otomasyonun değeri, yalnızca hızlı dağıtım değildir. Sürüm geçmişi, onay akışı ve geri alma mekanizması sayesinde operasyonel risk de azalır.
Bu noktada geliştirme ve operasyon ekiplerinin ortak çalışma modeli belirleyicidir. İzleme ekranlarını geliştirme ekibinin göremediği, dağıtım sürecinin operasyon ekibinden koptuğu yapılarda sorun çözme süresi uzar. DevOps yaklaşımı, araç seçiminin yanında bu ortak sorumluluğu da kurar.
7. Gözlemlenebilirlik olmadan canlıya çıkmayın
Buluta taşınan bir sistemin çalışıyor görünmesi yeterli değildir. Kullanıcının yaşadığı deneyimi, uygulama hatalarını, altyapı kapasitesini ve güvenlik olaylarını düzenli izlemek gerekir. Metrikler, kayıtlar ve iz sürme verileri birlikte tasarlanmalıdır.
Canlıya alma öncesinde kritik alarmlar tanımlanmalıdır: hata oranı, yanıt süresi, veritabanı bağlantı kapasitesi, kuyruk uzunluğu, disk tüketimi ve yetkisiz erişim denemeleri bunlara örnektir. Her alarmın bir sahibi ve uygulanabilir müdahale adımı olmalıdır. Aksi halde ekipler uyarı gürültüsü içinde gerçek riski kaçırabilir.
8. Pilot geçişle başlayın, sonra ölçekleyin
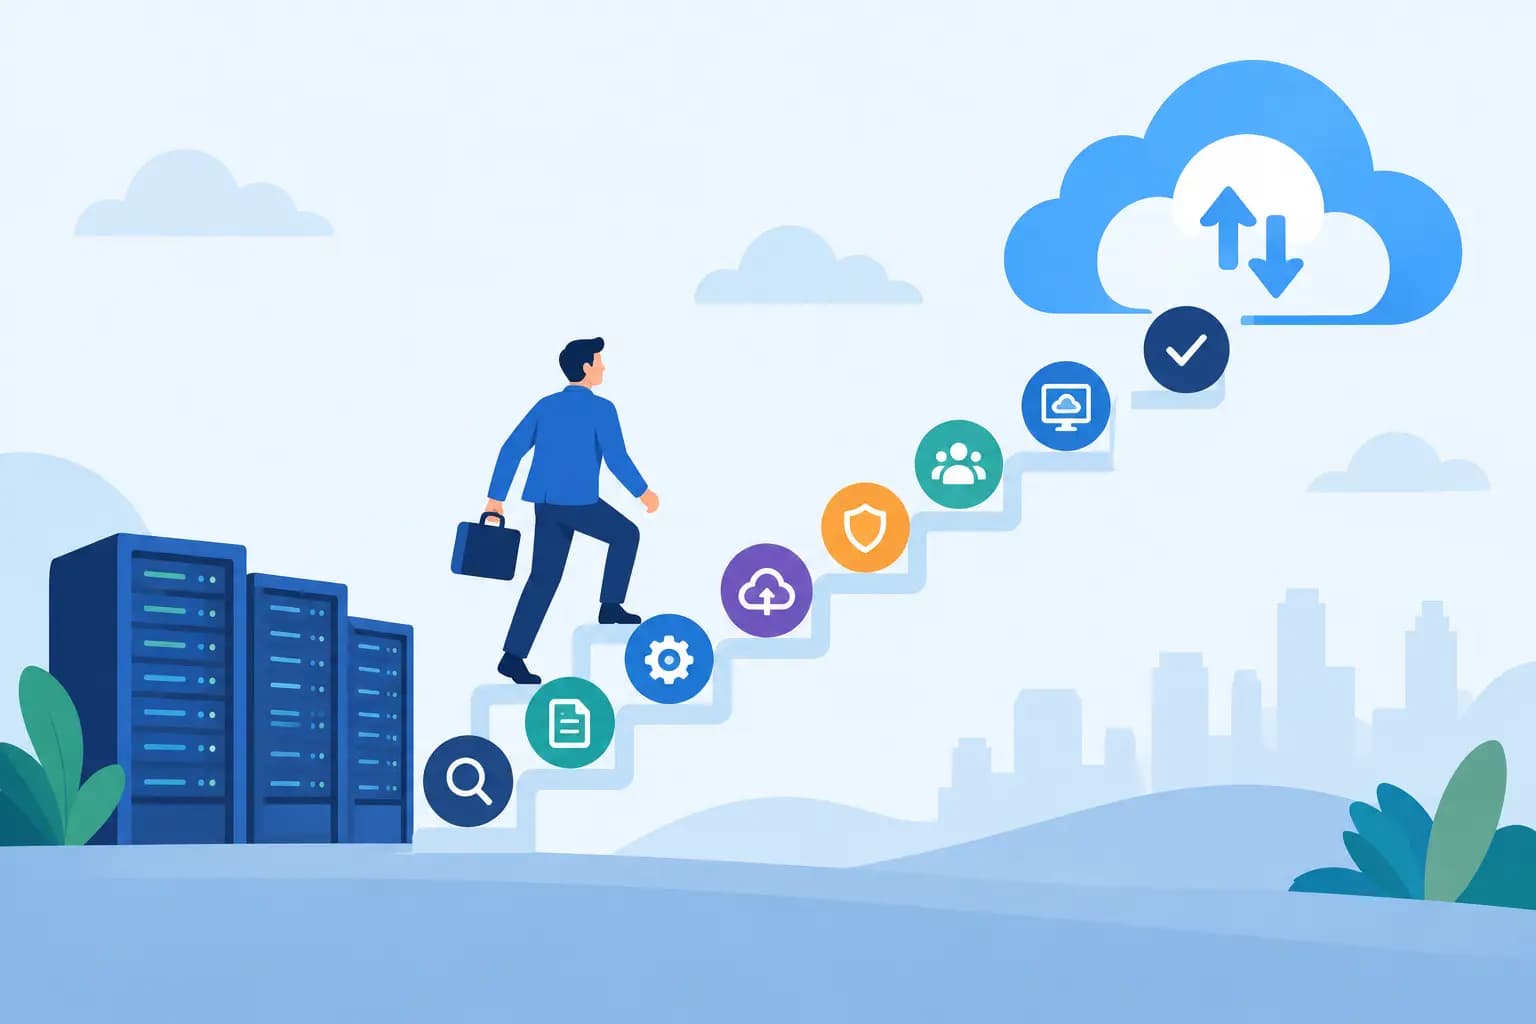
En kritik sistemi ilk dalgada taşımak, çoğu kurum için gereksiz risk yaratır. Bağımlılıkları görece sınırlı, iş değeri anlamlı ve geri dönüşü yönetilebilir bir uygulama seçmek daha sağlıklı sonuç verir. Pilot çalışma, teknik varsayımları test ederken ekibin yeni araçlara ve süreçlere alışmasını sağlar.
Pilot sonrasında performans, maliyet, güvenlik bulguları ve kullanıcı geri bildirimleri değerlendirilmelidir. Bu öğrenimler sonraki dalgaların planına aktarılmadığında, aynı hatalar daha büyük ölçekte tekrar eder. Geçişi aşamalara bölmek bazen takvimi uzatır; ancak iş kesintisi ve yeniden çalışma riskini ciddi biçimde düşürür.
Bulut dönüşümü, canlıya alma günü biten bir proje değildir. Kapasite, maliyet, güvenlik ve uygulama ihtiyaçları zamanla değişir. Bu nedenle operasyon sahipliği, bakım ritmi ve iyileştirme bütçesi ilk planın içinde yer almalıdır. Alphacore, stratejiden uygulama geliştirmeye, bulut operasyonlarından DevOps otomasyonuna kadar bu sürekliliği tek teknik ortaklık çerçevesinde ele alır. Doğru planla başlayan geçiş, altyapı değişikliğinden çok daha fazlasına dönüşür: işletmenin yeni fikirleri daha güvenli, hızlı ve kontrollü biçimde hayata geçirebilmesine.