Yeni bir sürümün canlıya alınması için geliştiricinin dosya göndermesi, bir yöneticinin onay beklemesi ve ekibin gece hata kontrolü yapması gerekiyorsa, sorun yalnızca yavaşlık değildir. Süreç kişilere bağımlı hale gelmiştir. İyi tasarlanmış bir CI/CD pipeline kurulumu, kodun geliştirilmesinden canlı ortama taşınmasına kadar olan adımları görünür, tekrarlanabilir ve denetlenebilir hale getirir.
Bu yapı, yalnızca teknik ekiplerin verimliliğini artırmaz. Ürün yöneticileri daha öngörülebilir teslim tarihleriyle çalışır, operasyon ekipleri daha az kesinti yaşar ve karar vericiler her sürümün hangi kalite kontrollerinden geçtiğini izleyebilir. Ancak pipeline kurmak, bir aracı bağlayıp otomatik dağıtım açmaktan daha fazlasıdır. Doğru kurgu; uygulamanın mimarisine, ekibin çalışma biçimine, güvenlik gereksinimlerine ve işin kesinti toleransına göre şekillenir.
CI/CD pipeline kurulumu neden iş sonucunu etkiler?
CI, yani sürekli entegrasyon, geliştiricilerin yaptığı kod değişikliklerini sık aralıklarla merkezi depoda birleştirmeyi ve bu değişiklikleri otomatik testlerden geçirmeyi ifade eder. CD ise sürekli teslim veya sürekli dağıtım anlamına gelir. Sürekli teslimde yayınlanmaya hazır paket otomatik hazırlanır, canlıya geçiş için insan onayı gerekebilir. Sürekli dağıtımda ise tanımlanan koşulları geçen değişiklikler doğrudan canlı ortama alınabilir.
Bu ayrım işletmeler için kritiktir. Örneğin ödeme, sağlık veya yüksek denetim gerektiren bir kurumsal uygulamada canlıya geçiş öncesinde yetkili onayı tercih edilebilir. Yoğun rekabetin olduğu bir dijital üründe ise küçük ve doğrulanmış değişikliklerin daha sık yayınlanması müşteri deneyimini iyileştirebilir. Her iki senaryoda da amaç aynı kalır: Hata riskini azaltarak yazılımı daha hızlı ve güvenli teslim etmek.
Pipeline, sürecin ölçülebilir olmasını da sağlar. Bir sürümün hangi testten kaldığı, ne kadar sürede derlendiği, hangi ortama ne zaman geçtiği ve gerekirse nasıl geri alındığı kayıt altında tutulur. Bu görünürlük, büyüyen ekiplerde bilgi kaybını ve operasyonel belirsizliği azaltır.
Başlamadan önce süreç ve mimariyi netleştirin
Pipeline tasarımındaki en yaygın hata, mevcut geliştirme akışını anlamadan araç seçmektir. Önce uygulamanın bileşenleri, bağımlılıkları, dağıtım hedefleri ve kritik iş akışları değerlendirilmelidir. Tek parça bir web uygulamasının ihtiyaçları ile konteyner tabanlı mikroservis mimarisinin ihtiyaçları aynı değildir.
Bu aşamada ekip, yayın politikasını açıkça belirlemelidir. Hangi kod dalı hangi ortama dağıtılacak? Geliştirme, test, hazırlık ve canlı ortamlar birbirinden nasıl ayrılacak? Acil hata düzeltmeleri hangi akışla ilerleyecek? Kimler canlı dağıtımı onaylayacak? Bu sorular baştan yanıtlanmadığında otomasyon, karmaşayı daha hızlı tekrar eden bir mekanizmaya dönüşebilir.
Başarı kriterlerini de teknik metriklerin ötesinde tanımlamak gerekir. Örneğin teslim süresini kısaltmak, üretim hatalarını azaltmak, geri alma süresini düşürmek veya sürüm sırasında yaşanan planlı kesintileri ortadan kaldırmak somut hedeflerdir. Hedefler netse pipeline içindeki kontrollerin önceliği de daha kolay belirlenir.
Ortamlar birbirinin kopyası olmak zorunda mı?
Geliştirme ve canlı ortamın tamamen aynı ölçekte çalışması her zaman ekonomik değildir. Ancak işletim sistemi, çalışma zamanı sürümü, yapılandırma yaklaşımı ve bağımlılıklar mümkün olduğunca tutarlı olmalıdır. Bir test ortamında çalışan sürümün canlıda farklı davranmasının başlıca nedenlerinden biri çevresel farklılıklardır.
Altyapının kod olarak tanımlanması burada önemli bir avantaj sağlar. Sunucu, ağ kuralı, veritabanı erişimi ve konteyner kaynakları sürüm kontrollü tanımlar üzerinden yönetildiğinde, ortam kurulumları kişisel bilgiye bağlı kalmaz. Bulut altyapısında AWS, Azure veya GCP tercihinden bağımsız olarak hedef aynı olmalıdır: Tekrarlanabilir, denetlenebilir ve ölçeklenebilir ortamlar.
Pipeline aşamalarını riske göre tasarlayın
Etkili bir pipeline, her kod değişikliğini aynı yoğunlukta incelemek zorunda değildir. Hız ve güvenlik arasında doğru denge kurulmalıdır. Çok uzun süren kontroller, geliştiricilerin geri bildirim döngüsünü yavaşlatır. Yetersiz kontroller ise hatayı müşteriye taşıyabilir. Bu nedenle hızlı çalışan temel kontroller ilk aşamalarda, daha maliyetli testler ise uygun noktalarda çalıştırılmalıdır.
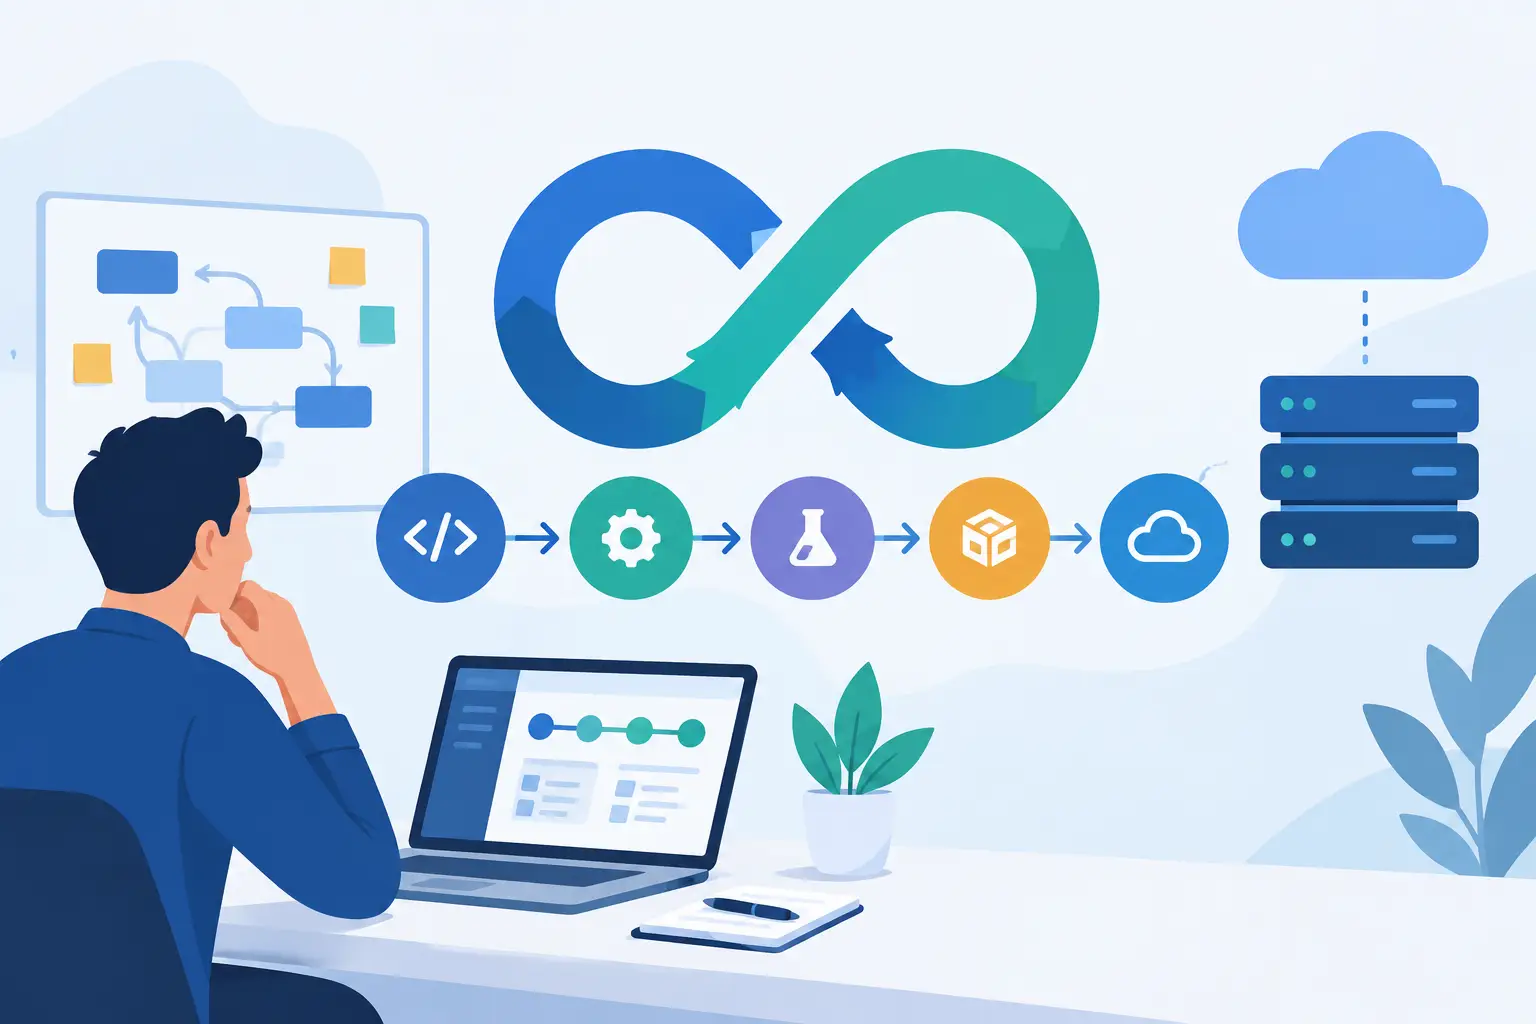
Tipik bir akış aşağıdaki temel adımları içerir:
- Kod biçimlendirme, statik analiz ve bağımlılık kontrolleri çalışır.
- Uygulama derlenir veya paketlenir; gerekli artefakt ya da konteyner imajı üretilir.
- Birim, entegrasyon ve kritik kullanıcı senaryolarını kapsayan testler yürütülür.
- Onaylanan paket hedef ortama dağıtılır; dağıtım sonrası sağlık kontrolleri yapılır.
- Başarısızlık halinde ekip bilgilendirilir ve önceden tanımlanmış geri alma adımı devreye girer.
Bu adımların içeriği projeye göre değişir. Örneğin mobil uygulamalarda imzalama sertifikaları ve mağaza dağıtım süreçleri eklenir. Veri yoğun uygulamalarda şema değişiklikleri ve veri geçişleri ayrı bir kontrol kapısı gerektirir. Yapay zekâ kullanan ürünlerde model sürümü, veri kalitesi ve performans eşikleri de yayın kriterleri arasına alınabilir.
Test stratejisi yalnızca test sayısı değildir
Yüzlerce testin çalışması, kritik müşteri yolculuklarının güvence altında olduğu anlamına gelmez. Test stratejisi, iş riski yüksek alanları önceliklendirmelidir. Ödeme alma, üyelik, sipariş oluşturma, yetkilendirme veya kişisel veri işleme gibi akışlar için uçtan uca kontroller daha güçlü tasarlanmalıdır.
Testlerin güvenilirliği de izlenmelidir. Ara sıra başarısız olan, tekrar çalıştırıldığında geçen testler zamanla ekip tarafından görmezden gelinir. Bu durum yanlış güven hissi yaratır. Kararsız testlerin tespit edilmesi, izole edilmesi ve düzeltilmesi pipeline kalitesinin doğal parçasıdır.
Güvenliği son aşamaya bırakmayın
Güvenlik kontrolleri yayın öncesi yapılan tek seferlik bir denetim değildir. Kod depoları, erişim yetkileri, üçüncü taraf paketler, imajlar ve çalışma ortamı birlikte ele alınmalıdır. Pipeline içinde kaynak kod ve bağımlılık taramaları yapılabilir; bilinen zafiyet içeren paketler belirlenen risk seviyesinde dağıtımı durdurabilir.
Özellikle erişim anahtarları, veritabanı parolaları ve API kimlik bilgileri kod içinde tutulmamalıdır. Bu sırlar merkezi ve yetkisi sınırlandırılmış bir yönetim katmanında saklanmalı, pipeline çalışma anında yalnızca gerekli yetkiyle erişmelidir. Canlı ortam için kullanılan bir hesabın geliştirme ortamında gereğinden fazla yetkiye sahip olması, sık rastlanan ancak önlenebilir bir risktir.
Ayrıca her dağıtımın kim tarafından, hangi kod sürümüyle ve hangi onayla yapıldığı denetlenebilir olmalıdır. Bu kayıtlar yalnızca uyumluluk ihtiyacı için değil, üretim sorunlarının kök nedenini daha hızlı bulmak için de değerlidir.
Dağıtım ve geri alma planını birlikte kurun
Canlıya çıkış stratejisi, uygulamanın kullanıcı beklentisi ve kesinti toleransına göre seçilmelidir. Küçük ekipler için kontrollü bir bakım penceresi yeterli olabilir. Yüksek trafikli bir platformda ise sürümü önce sınırlı kullanıcı grubuna açmak, metrikleri izlemek ve ardından yaygınlaştırmak daha güvenli bir yol sunar.
Mavi-yeşil dağıtım yaklaşımında iki benzer ortamdan biri aktif çalışırken yeni sürüm diğer ortama hazırlanır. Kontroller başarılıysa trafik yeni ortama yönlendirilir. Canary yaklaşımında ise yeni sürüm, trafiğin küçük bir kısmıyla başlar. Bu yöntemler altyapı maliyetini ve operasyonel tasarımı artırabilir; buna karşılık hatalı sürümün etkisini sınırlar.
Geri alma süreci teorik olarak tanımlanmakla kalmamalı, düzenli olarak test edilmelidir. Veritabanı değişiklikleri burada özellikle dikkat ister. Uygulama kodunu önceki sürüme almak kolay olabilir, fakat geri uyumsuz bir veri şeması değişikliği planlanmadıysa geri dönüş zorlaşabilir. Bu nedenle veritabanı geçişleri küçük, izlenebilir ve mümkün olduğunda geriye uyumlu tasarlanmalıdır.
Ölçün, iyileştirin ve ekip alışkanlığı haline getirin
Pipeline yayına alındığında iş bitmez. Derleme süreleri, test başarısızlık nedenleri, dağıtım sıklığı, değişikliğin canlıya ulaşma süresi ve hata sonrası toparlanma süresi düzenli izlenmelidir. Bu veriler, otomasyonun gerçekten değer üretip üretmediğini gösterir.
İlk hedef mükemmel bir yapı kurmak değil, güvenilir bir temel oluşturmaktır. Önce derleme, test ve kontrollü dağıtım akışı oturtulabilir; ardından güvenlik taramaları, performans testleri, otomatik geri alma ve gelişmiş yayın stratejileri eklenebilir. Ekip büyüdükçe standartlaşan bu yapı, yeni geliştiricilerin projeye daha hızlı uyum sağlamasına da katkı verir.
Alphacore, yazılım geliştirme, bulut altyapısı ve DevOps süreçlerini aynı teslim zincirinde ele alır. Bu yaklaşımda pipeline, yalnızca bir otomasyon ekranı değil; ürünün güvenle büyümesini destekleyen operasyonel bir sistemdir.
Doğru CI/CD yaklaşımı, ekibin daha fazla sürüm yayınlamasından önce daha güvenilir kararlar almasını sağlar. Mevcut yayın akışınızdaki en fazla bekleme, tekrar iş ve hata üreten noktayı belirleyerek başlayın; en değerli otomasyon çoğu zaman tam oradadır.