Satış ekibinin güncel müşteri verisine ulaşmak için üç sistemi kontrol ettiği, çalışanların izin taleplerini e-posta zincirleriyle takip ettiği ve iş ortaklarının sipariş durumunu telefonla sorduğu bir yapı, büyüdükçe maliyetli hale gelir. Kurumsal portal nasıl geliştirilir sorusunun doğru cevabı da yalnızca bir ekran tasarlamak değildir. Amaç, dağınık süreçleri tek noktada birleştiren, güvenli ve ölçülebilir bir dijital çalışma alanı kurmaktır.
Başarılı bir portal; çalışan, bayi, tedarikçi, müşteri veya yönetici için günlük işin doğal bir parçası olur. Bunun için teknoloji seçimi kadar süreç tasarımı, veri güvenliği, entegrasyon ve canlıya alındıktan sonraki gelişim planı da önem taşır.
Kurumsal portal nasıl geliştirilir: Önce iş problemini tanımlayın
Portal projelerinin en sık karşılaşılan riski, her departmanın talebini ilk sürüme eklemeye çalışmaktır. Sonuçta kullanımı zorlaşan, teslim tarihi uzayan ve çalışanların eski yöntemlere dönmesine neden olan bir sistem ortaya çıkar. Bu nedenle projeye özellik listesiyle değil, çözülmek istenen iş problemiyle başlanmalıdır.
Örneğin bir bayi portalında temel hedef, bayi siparişlerinin daha hızlı ve hatasız alınması olabilir. Bir çalışan portalında öncelik, insan kaynakları süreçlerini self-servis hale getirmek ve yöneticilerin onay yükünü azaltmak olabilir. Müşteri portalında ise destek taleplerinin görünürlüğü, sözleşme dokümanlarına erişim veya ödeme süreçlerinin dijitalleşmesi öne çıkabilir.
İlk analiz aşamasında kullanıcı grupları, mevcut süreçteki darboğazlar, kullanılan sistemler ve başarı ölçütleri belirlenmelidir. “Portal canlıya alındı” bir başarı ölçütü değildir. Sipariş giriş süresinin kısalması, çağrı merkezi taleplerinin azalması, onay süresinin düşmesi veya kullanıcıların işlemleri kendi başına tamamlama oranı daha anlamlı göstergelerdir.
Kullanıcı rollerini ve yetkileri netleştirin
Aynı portalı herkes aynı şekilde kullanmaz. Bir finans yöneticisi raporları görmeli, ekip lideri kendi çalışanlarının taleplerini onaylamalı, çalışan yalnızca kişisel bilgilerine erişebilmelidir. İş ortağı ise yalnızca kendi şirketiyle ilgili sipariş, fatura veya stok bilgisini görüntülemelidir.
Bu nedenle kullanıcı rolü ve yetki matrisi proje başlangıcında hazırlanmalıdır. Hangi rolün hangi veriyi okuyabileceği, oluşturabileceği, değiştirebileceği veya onaylayabileceği açıkça tanımlanmalıdır. Sonradan eklenen istisnalar hem güvenlik riskini hem de bakım maliyetini artırır.
İlk sürümde gerçekten gerekli olanı belirleyin
Kurumsal portallar zaman içinde büyüyen ürünlerdir. Tüm ihtiyaçları ilk günden çözmeye çalışmak yerine, en yüksek iş değerini sağlayan akışlarla başlamak daha sağlıklıdır. Bu yaklaşım hem yatırımın etkisini daha erken görmeyi hem de gerçek kullanıcı davranışına göre karar vermeyi sağlar.
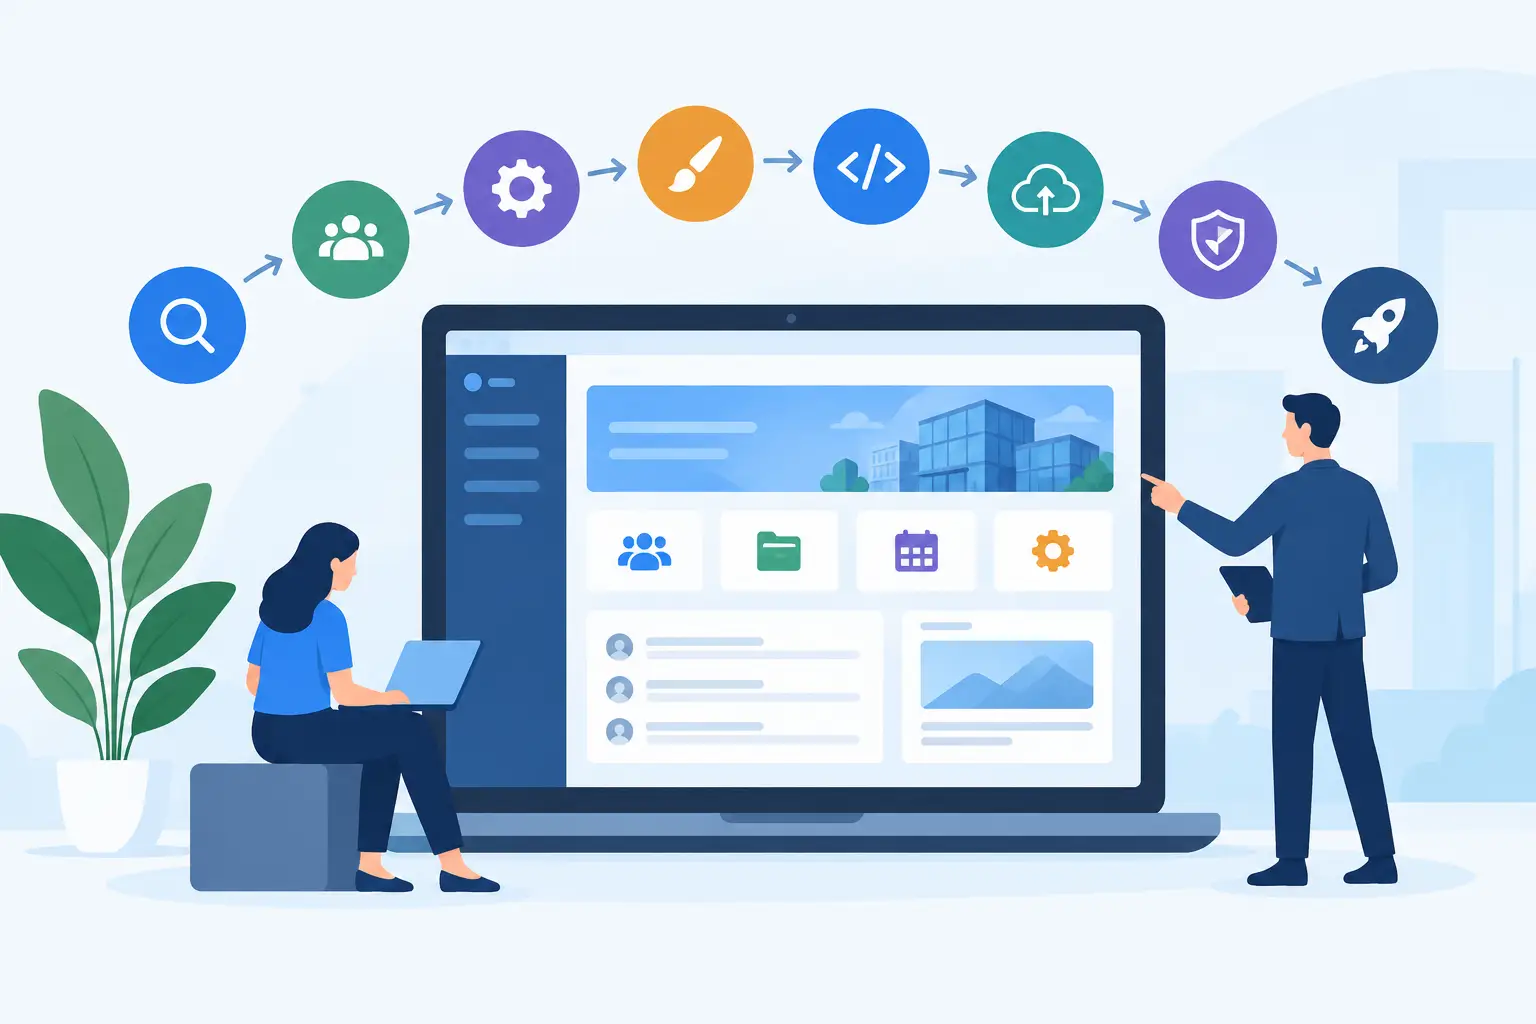
İlk sürüm için çoğu projede kimlik doğrulama, rol bazlı erişim, ana gösterge paneli, temel işlem akışları, bildirimler ve gerekli sistem entegrasyonları yeterli bir çerçeve oluşturur. Gelişmiş raporlama, kişiselleştirme, yapay zekâ destekli öneriler veya kapsamlı mobil fonksiyonlar ikinci faza bırakılabilir.
Burada denge önemlidir. Çok dar kapsamlı bir ilk sürüm kullanıcı için değer üretmez; gereğinden geniş kapsam ise projeyi belirsizliğe sürükler. Doğru önceliklendirme, her özelliğin şu soruya verdiği yanıtla yapılır: Bu fonksiyon, kullanıcının kritik bir işi daha hızlı, güvenli veya hatasız yapmasını sağlıyor mu?
Entegrasyon mimarisini erken tasarlayın
Portalın arayüzü görünür taraftır, ancak gerçek değer çoğu zaman arka plandaki sistem bağlantılarından gelir. ERP, CRM, insan kaynakları yazılımı, doküman yönetimi, ödeme altyapısı veya e-posta servisleriyle kopuk çalışan bir portal, yeni bir veri silosu oluşturabilir.
Entegrasyon planında veri sahipliği net olmalıdır. Müşteri bilgisinin ana kaynağı CRM ise portal bu veriyi doğrudan yönetmek yerine güvenli biçimde görüntülemeli veya ilgili iş akışını CRM ile senkronize etmelidir. Aynı verinin birden fazla sistemde manuel güncellenmesi, tutarsız kayıtların başlıca nedenidir.
Gerçek zamanlı entegrasyon her zaman zorunlu değildir. Stok, fiyat veya ödeme durumu gibi anlık verilere ihtiyaç duyulan yerlerde gerçek zamanlı iletişim gerekirken; bazı raporlar saatlik veya günlük veri aktarımıyla çalışabilir. Karar, kullanıcı deneyimi ihtiyacı, işlem hacmi, kaynak sistemin kapasitesi ve maliyet birlikte değerlendirilerek verilmelidir.
API yaklaşımı ve hata senaryoları
Sistemler arası iletişim için API tabanlı bir yapı, portalın gelecekte yeni uygulamalarla bağlantı kurmasını kolaylaştırır. Ancak yalnızca başarılı veri akışını tasarlamak yeterli değildir. Kaynak sistem geçici olarak erişilemezse ne olacağı, aynı isteğin iki kez gelmesi durumunda nasıl davranılacağı ve başarısız işlemlerin nasıl izleneceği de tanımlanmalıdır.
Kullanıcıya belirsiz bir hata mesajı göstermek yerine, işlemin alındığını, yeniden deneneceğini veya hangi adımda destek gerektiğini açıklayan net bildirimler verilmelidir. Operasyon ekipleri için de entegrasyon hatalarını görünür kılan izleme ve uyarı mekanizmaları kurulmalıdır.
Güvenliği portalın son aşamasına bırakmayın
Kurumsal portallar müşteri verileri, finansal bilgiler, sözleşmeler, çalışan kayıtları ve ticari süreçler barındırabilir. Bu nedenle güvenlik, test aşamasında eklenecek bir kontrol listesi değil; mimarinin başlangıç kararlarından biridir.
Güçlü parola politikaları, çok faktörlü kimlik doğrulama, rol bazlı yetkilendirme, şifreli veri iletişimi ve düzenli erişim kontrolleri temel gereksinimlerdir. Özellikle yönetici hesapları için ek güvenlik katmanları düşünülmelidir. Kullanıcı oturumlarının ne kadar süre açık kalacağı, şüpheli giriş denemelerinde hangi aksiyonun alınacağı ve ayrılan çalışanların erişimlerinin nasıl kapatılacağı da iş akışına dahil edilmelidir.
KVKK ve faaliyet gösterilen pazarlardaki veri koruma yükümlülükleri de tasarımı etkiler. Gereğinden fazla kişisel veri toplamak yerine, hizmet için gerçekten gerekli olan veriyle çalışmak daha güvenli ve sürdürülebilir bir yaklaşımdır. Denetim kayıtları sayesinde kimin hangi veriye ne zaman eriştiği veya hangi işlemi yaptığı izlenebilmelidir.
Kullanılabilirlik, benimsenmenin temelidir
Bir portal teknik olarak kusursuz olabilir; kullanıcı işlem yapmak için eğitim dokümanına sürekli bakıyorsa benimsenme düşer. Kullanıcı deneyimi tasarımında, günlük görevlerin az adımda tamamlanması hedeflenmelidir. Sık kullanılan işlemler görünür olmalı, formlar gereksiz alanlarla uzatılmamalı ve hata mesajları kullanıcıyı çözüm yoluna yönlendirmelidir.
Mobil uyumluluk da birçok kurum için temel beklenti haline gelmiştir. Saha ekipleri, yöneticiler veya bayiler masa başında olmadığında kritik onaylara ve bilgilere telefonlarından erişebilmelidir. Bununla birlikte, her karmaşık işlem mobil ekrana taşınmak zorunda değildir. Ayrıntılı raporlama veya yoğun veri girişi gibi süreçlerde masaüstü deneyimi daha verimli olabilir.
Pilot kullanıcı grubuyla yapılan testler, bu noktada değerli geri bildirim sağlar. Yazılım ekibinin doğal kabul ettiği bir ekran akışı, gerçek kullanıcının iş diline veya alışkanlıklarına uymayabilir. Canlıya çıkmadan önce farklı rollerden kullanıcılarla senaryo bazlı test yapmak, sonradan oluşacak revizyon maliyetini azaltır.
Ölçeklenebilir altyapı ve DevOps planı kurun
Portalın ilk günkü kullanıcı sayısı, gelecekteki yükünü her zaman göstermez. Yeni bayi ağları, artan müşteri sayısı, kampanya dönemleri veya şirket satın almaları işlem hacmini kısa sürede değiştirebilir. Bu nedenle uygulama, altyapı ve veritabanı katmanları büyümeye uygun şekilde tasarlanmalıdır.
Bulut altyapısı, ihtiyaç doğrultusunda kaynak artırma, yedekleme, felaket kurtarma ve yüksek erişilebilirlik için esneklik sağlar. Ancak buluta geçmek tek başına performans garantisi değildir. Uygulamanın önbellekleme, veritabanı sorguları, dosya yönetimi ve kaynak tüketimi açısından doğru tasarlanması gerekir.
DevOps ve CI/CD süreçleri ise portalın yeni sürümlerinin kontrollü biçimde yayımlanmasını destekler. Otomatik testler, kod incelemeleri, güvenlik taramaları ve izleme araçları sayesinde değişiklikler daha öngörülebilir hale gelir. Alphacore, strateji, geliştirme, bulut operasyonları ve sürekli iyileştirme adımlarını tek teknik ortaklık yaklaşımıyla ele alırken bu sürekliliği proje tesliminin ötesine taşır.
Canlıya alma sonrası ölçün ve iyileştirin
Portalın gerçek performansı, kullanıcılar günlük işlerine başladığında ortaya çıkar. Bu aşamada giriş oranı, tamamlanan işlem sayısı, terk edilen form adımları, destek talepleri, sayfa yanıt süreleri ve hata kayıtları düzenli olarak takip edilmelidir. Veriye dayalı gözlem, “kullanıcılar bunu seviyor olabilir” varsayımından daha güvenilir kararlar üretir.
Kullanıcılardan gelen her talep doğrudan geliştirme listesine alınmamalıdır. Tekrarlayan ihtiyaçlar, iş etkisi ve teknik maliyet birlikte değerlendirilmelidir. Bazı sorunlar yeni özellik gerektirmez; daha anlaşılır bir metin, doğru varsayılan değer veya sadeleştirilmiş bir onay akışı yeterli olabilir.
İyi bir kurumsal portal, şirketinizin bugününü dijitalleştirirken yarının süreçlerine de uyum sağlayan yaşayan bir üründür. Doğru sorularla başlayan, güvenliği ve entegrasyonu temel kabul eden, kullanıcı verisiyle gelişen bir proje; ekiplerinize zaman kazandırır, müşterilerinize daha tutarlı bir deneyim sunar ve büyüme kararlarınız için daha sağlıklı veri üretir.